软件介绍
KernelSU官方版是一套面向安卓 GKI 设备的内核级权限管理方案,由内核侧实现与管理器界面配合完成。它运行在内核模式,能够把 su 权限交给指定的用户态进程,而不是给整个系统放开全局授权。配合白名单、模块叠加层和系统清理工具,用户可以控制应用权限、精简预装软件、调整系统参数并加载定制功能。管理器本体较轻量,不会把大量功能堆在首页。状态页负责显示内核是否工作,超级用户页按应用管理授权,模块页处理插件,清理页处理缓存和预装软件。对普通应用来说,未授权时难以调用 su,也更难探测到提权痕迹。
软件特色
1、内核态授权:在 Linux 内核层处理 su 请求,可针对单个应用放行,权限边界更清楚。
2、白名单控制:只有加入白名单的应用能调用 su,其他应用默认无法感知相关接口。
3、OverlayFS 叠加扩展:借助叠加层加载主题、优化脚本等插件,不必直接改写系统分区。
4、Root 状态隐匿:对普通应用隐藏权限状态,可应对银行、游戏等场景的检测。
5、开源可审查:项目采用 GPL-3 许可,内核层授权逻辑公开,安全行为能够自行核验。
6、系统管理集成:预装卸载、缓存清理、自启动控制和授权记录集中在管理器中处理。
KernelSU官方版主要功能
管理器首页会显示当前内核与授权状态。进入超级用户页面后,可对每个应用单独放行或收回 su 权限,也能配合 UID、GID 与 SELinux 规则做更细的限制。模块页面负责刷入、更新、停用或撤销自定义插件,更新前能看到日志;系统清理页面可扫描缓存、删除残留 APK、管理自启动和预装应用。授权记录、安全补丁级别与 KMI 信息也能在对应页面查看。
工作方式与权限边界
传统 root 方案多在用户空间完成提权,Magisk 是常见代表。KernelSU 则把核心逻辑放进内核,目标应用发起请求时,内核侧根据白名单决定是否授予 root,进程从一开始就拿到对应身份。这种方式能减少常驻守护进程被普通应用探测的机会。
内核位置还带来 HOOK 能力。它可以拦截内核函数和系统调用,例如 openat、inotify 等文件与事件接口,从而对进程行为做过滤。除非对手同样拥有 root 身份,否则这种控制对普通进程有较强约束。
它与 Magisk 的定位不同。KernelSU 修改内核,Magisk 主要处理 ramdisk;只使用 su 时二者有机会共存。若启用 KernelSU 模块,叠加挂载可能与 Magisk 的 magic mount 产生冲突,导致其中一方模块失效。KernelSU 并不以替代 Magisk 为目标,而是提供内核接口。
全局挂载命名空间暂未内建。需要在全局 mount namespace 执行命令时,可手动借助 nsenter,例如进入 shell 或在命令前加上 nsenter --mount=/proc/1/ns/mnt。管理器自身的部分操作也采用类似思路进入目标命名空间。
适配状态与设备范围
打开管理器后,先看状态页。显示“工作中”说明内核侧已经生效;提示内核尚未部署,表示设备可能具备使用条件,但内核还没有集成;显示“不支持”则表示没有现成的开箱镜像,需要自行编译内核或等待适配者提供方案。
设备前提是能够解锁 Bootloader。出厂搭载安卓 12、内核为或更高的 GKI设备通常可直接使用通用 boot 镜像。内核版本在以上但不属于 GKI 的设备,可以获取内核源码并把 KernelSU 集成进去后编译。更低内核需要手动移植。
GKI与 GKI不是同一套体系,不能混刷。WSA、ChromeOS 等特殊环境也在兼容范围内,但实际操作仍要看内核与镜像格式。判断兼容性时不要只看安卓系统版本,内核版本、KMI 和安全补丁级别才是选择镜像的关键。
有些设备系统界面显示较新的安卓版本,内核标识却仍是 android。部署时要按内核标识选择文件,不能按系统版本跨 KMI 刷入,否则可能卡在开机循环。压缩格式也要与原厂 boot 一致,常见有 lz4、gz 或未压缩,小米部分机型多用 gz 或未压缩,Pixel 部分机型则可能遇到 lz4_legacy。
KernelSU官方版怎么用
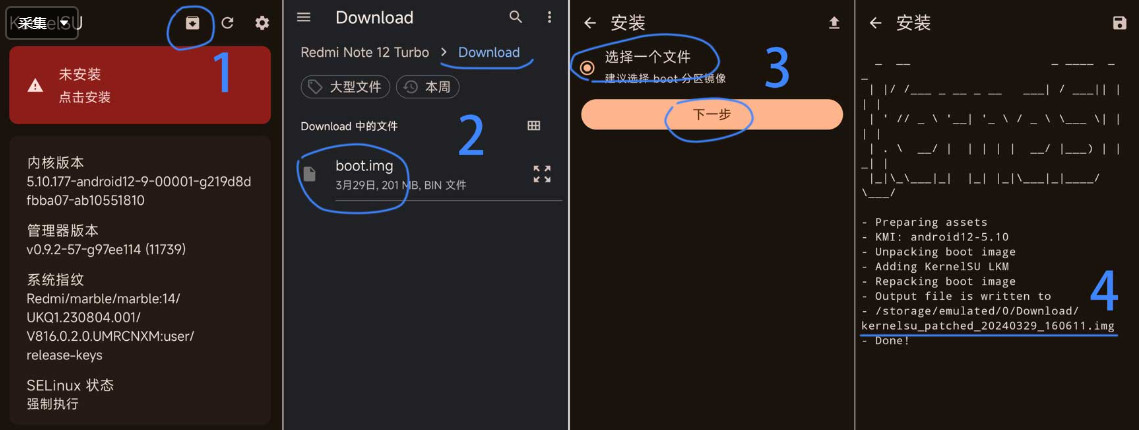
先在状态页确认设备情况,备份原厂 boot.img,必要时备份整机数据。选择与 KMI 匹配的 boot 镜像,通过管理器右上角入口修补,产物保存在 Download 目录。
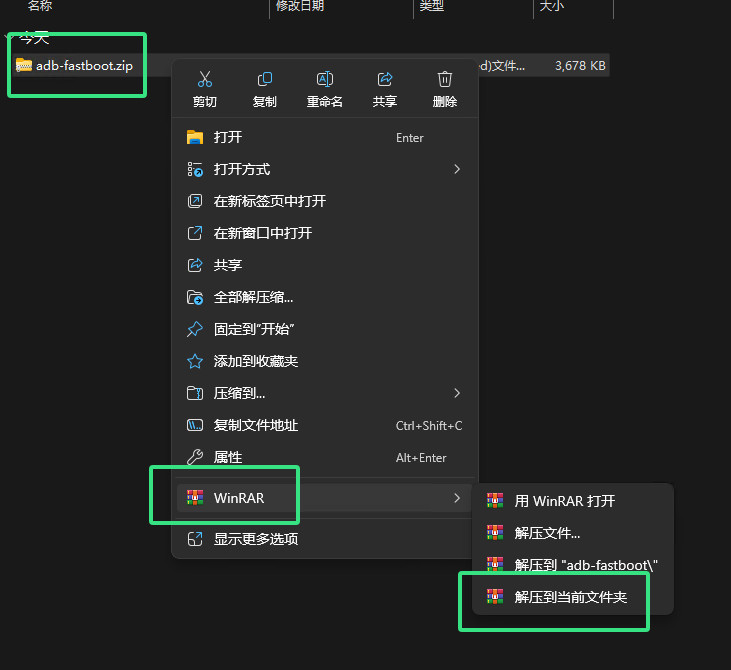
电脑端准备 ADB 与 fastboot 工具。
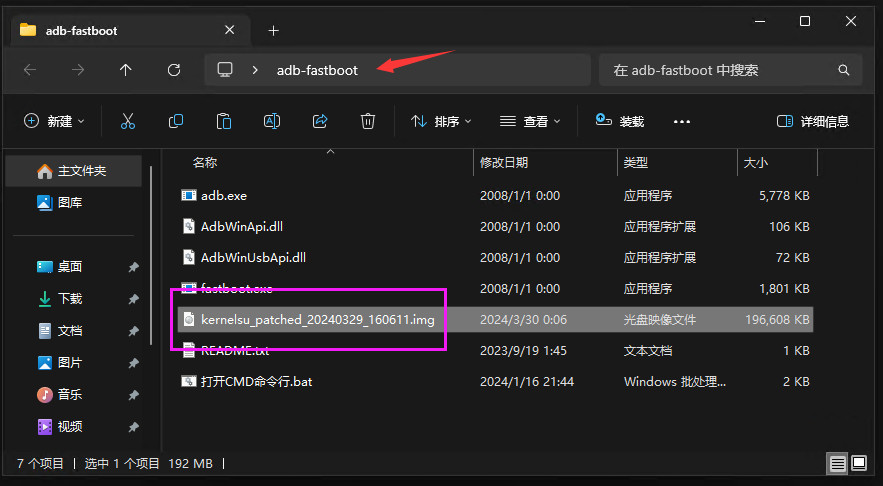
手机切到文件传输模式,把修补镜像复制到工具目录。
关机后长按电源键与音量下键进入 Bootloader。
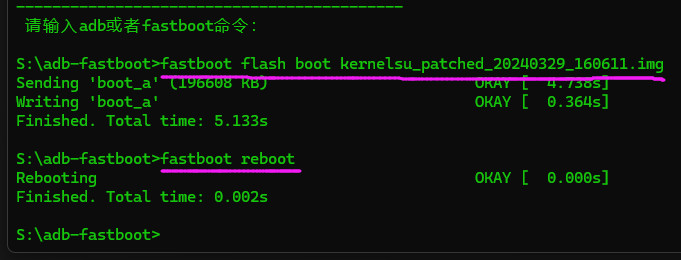
在命令行刷入对应分区。

看到 OKAY 后执行 fastboot reboot,状态页显示工作中即完成。新手应先熟悉 ADB 与 fastboot。
不同环境的部署路径
小米机型通常要先完成 Bootloader 解锁,再从原厂固件中提取 boot;若固件为 payload 格式,可借助 payload-dumper-go 取出 boot 镜像。手机端修补时选择原厂 boot,修补后的文件名通常带有 patched 标识,每次生成都可能不同,应以 Download 目录中的实际名称为准。
已经具备 TWRP 的设备,可走 AnyKernel3 压缩包路径。文件名会包含 android这类 KMI 标识与构建日期,要选择与设备内核一致的包。把压缩包放到手机存储后在 Recovery 界面刷入,也可以通过 adb sideload AnyKernel-*.zip 推送。
已经拥有 root 环境的设备,可借助内核刷写类应用选择 AnyKernel3 包完成升级。初次部署且没有 Recovery 时,更常见的是用 fastboot flash boot boot.img 处理通用 boot 镜像。若设备支持 fastboot boot,可先临时引导确认能正常开机,再考虑永久刷入。
少数机型的 boot 格式比较特殊,直接使用通用镜像可能无法开机。电脑端可用 Android Image Kitchen 处理:执行 unpackimg 脚本解包原厂 boot,把 split_img 目录中的 boot.img-kernel 替换为从 AnyKernel3 包取出的 Image,再运行 repack 脚本生成 image-new.img。
也可以在设备上用 magiskboot 处理。把 Magisk 的 apk 文件改名为 zip 并解压,取出对应架构的 libmagiskboot.so,推送到 /data/local/tmp 后赋予可执行权限;再把原厂 boot 和 Image 放到同一目录,执行解包、用 Image 覆盖 kernel、重新打包,得到 new-boot.img 后刷入。
状态页显示“不支持”时,常规镜像路径走不通。有能力的用户可获取设备内核源码,把 KernelSU 集成进源码树后自行编译。非 GKI 设备、GKI设备和更旧内核都属于这一类,只是旧于的内核还需要额外移植。
自行编译内核的流程要点
编译前先同步设备内核源码。kernel_manifest.xml 能唯一确定一次构建所需的清单,借助它可以获得可重复的构建结果,清单可从通用内核映像的发布构建中取得。构建 aarch64 镜像时,若电脑内存小于 24GB,应加上 LTO=thin,否则链接阶段可能失败。
从安卓 13 开始,内核构建使用 bazel。能够成功编译原厂内核后,集成 KernelSU 会简单许多:在内核源码根目录选择稳定标签、main 分支或指定标签进行集成,再重新编译,得到的镜像就包含 KernelSU。具体选择应与设备原厂内核分支、KMI 和安全补丁级别保持一致。
编译属于高阶操作。除了源码与工具链,还要熟悉命令行错误信息,并保留可正常开机的原厂 boot。第一次建议先做临时引导验证,不要直接覆盖 boot 分区。
模块系统与扩展能力
KernelSU 的模块基于 OverlayFS。自定义插件通过叠加方式生效,常见用途包括主题美化、字体大小与颜色调整、系统优化、游戏参数调整和功能扩展。它提供修改 /system 分区文件的机制,甚至可以让系统目录表现为可写,但实际改动由叠加层管理,不需要直接重写原厂分区。
模块能力与传统文件系统叠加不完全相同。内核模块接口更偏向把代码或脚本带入内核空间执行,适合需要底层控制的场景;文件系统 overlay 则适合替换系统文件、主题和应用配置。早期模块功能可能存在不稳定情况,启用前要确认来源与用途。
管理器内可完成模块刷新、更新、停用和撤销卸载。更新前能够查看模块日志,从外部来源选择 ZIP 时会出现确认提示,减少误操作。模块 ID 会通过正则校验,框架还支持元模块、配置迁移,并为 WebUI 提供嵌入式支持。
Xposed 不能简单等同于 KernelSU 内置功能。前者主要运行在用户空间,后者核心在内核空间。借助 ptrace 注入可以实现部分类似能力;Dreamland、TaiChi 可运行,LSPosed 则需要 Zygisk on KernelSU 这类支持层。KernelSU 本体不直接提供 Zygisk,但可通过兼容层使用 Zygisk 模块。
底层机制与管理细节
内核侧只在引导完成后修剪 allowlist,post-fs 阶段不标记进程,减少启动早期的权限冲突。文件包装会复制原始索引节点模式,部分内存分配采用 kzalloc;卸载列表可通过 ioctl 接口暴露,ext4 sysfs 相关控制也有对应请求定义。
引导补丁与还原命令支持通过参数指定输出文件名,方便区分原厂镜像、修补镜像和回滚镜像。管理器支持直接打开并刷新 ZIP 文件,模块更新前的文件名匹配、刷新失败后的列表保留、撤销卸载等细节也有处理,降低模块维护时的误操作概率。
系统优化与日常管理
超级用户页面以应用为单位管理授权。新应用请求 su 时,用户可以选择放行或拒绝;已授权应用也能随时收回。配合 UID、GID 和 SELinux 规则,可以限制进程身份与访问上下文,避免一个应用拿到权限后影响整个系统。
预装软件卸载是高频用途。系统分区中的预装应用可按需求移除,存储空间随之释放,后台占用和相互唤醒也会减少。软件管理页还能处理普通应用、清理残留 APK 和缓存文件。深度清理支持选择本地文件,删除前可以自行确认,避免误删资料。
自启动管理用于控制进程后台启动和应用间相互唤起。垃圾清理可快速释放内存,一键加速通过清理内存和存储空间减少卡顿,原文素材给出的游戏场景加速幅度约为三成。帧率、分辨率等参数也可按设备负载调整,偏向流畅时降低参数,偏向画质时保留更高渲染精度。
隐私方面,权限状态可对普通应用隐匿,降低银行、游戏类应用检测到 root 后拒绝运行的概率。通知广告或垃圾消息可被拦截,应用行为更可控。授权记录集中展示,哪些应用曾经调用 su,回头排查时比较清楚。
异常恢复与安全模式
模块冲突、脚本错误或镜像不匹配都可能导致开机异常。部署前备份原厂 boot.img 是最基础的恢复手段;如果系统无法正常启动,可进入 Bootloader,用 fastboot 把原厂 boot 刷回 boot 分区,再重启。必要时应提前备份整机数据,避免内部存储受损。
运行中出现模块冲突或系统异常,可长按电源键约十秒触发回滚。开机时快速长按音量下键能够进入安全模式,安全模式会临时屏蔽问题插件,进入管理器后即可停用或删除最近导致异常的模块。处理完再正常重启,系统会回到较干净的模块状态。
命令行操作时要注意文件名。每次修补生成的镜像名称可能不同,刷入前应核对 Download 目录中的实际文件名。终端显示 OKAY 只代表当前 fastboot 步骤写入成功,重启后状态页显示工作中才说明内核侧与管理器已正常配合。
适合人群与典型场景
安卓玩机爱好者适合用它精简系统、替换系统文件、加载主题和优化模块。开发者可以利用内核 HOOK、系统调用过滤和 SELinux 规则测试应用行为,也能在 WSA、ChromeOS 等环境中验证底层方案。
对普通进阶用户来说,单独授权、预装卸载、自启动控制和垃圾清理更实用。这些功能可以解决预装过多、后台唤醒、存储不足和设备发热卡顿等问题。若设备属于主流 GKI 机型,部署路径相对直接;非 GKI 用户则需要具备源码编译能力。
它不适合完全不愿接触命令行的用户。ADB、fastboot、boot 分区、KMI 和内核编译都有学习成本,错误操作可能导致无法开机。新手可以先从状态检查和原厂备份入手,熟悉基础命令后再继续。
常见问题
Q:KernelSU官方版支持我的设备吗?
A:先确认设备能否解锁 Bootloader,再看管理器状态。GKI、内核较新的设备通常可直接部署;内核不低于的非 GKI 设备可自行编译集成;GKI也需要自行编译。
Q:KernelSU 需要解锁 Bootloader 吗?
A:需要。无法解锁 Bootloader 的设备不能写入内核或 boot 分区,内核方案也就无法正常工作。
Q:状态页显示“不支持”还能用吗?
A:可以尝试,但没有现成的开箱镜像。需要获取对应设备的内核源码,把 KernelSU 集成进去后重新编译;低于的内核还要做移植。
Q:KernelSU 和 Magisk 能同时使用吗?
A:只使用 su 时有机会共存,二者分别修改内核与 ramdisk。启用 KernelSU 模块后可能与 magic mount 冲突,导致 Magisk 模块无法工作。
Q:它支持 Xposed 或 Zygisk 吗?
A:本体不直接提供 Zygisk,但可通过 Zygisk on KernelSU 使用相关模块。Dreamland、TaiChi 可运行,LSPosed 需要兼容层;ptrace 注入也能部分实现类似 Xposed 的能力。
Q:Root 状态能做到完全隐藏吗?
A:不能给出绝对承诺。内核特权层理论上可屏蔽信息并拦截系统调用,管理器也会对普通应用隐藏状态,但面对不同检测机制时效果不保证。
Q:为什么系统是安卓 13,内核标识却显示 android?
A:安卓版本与内核版本并不一一对应。选择镜像时应按 KMI 和内核标识,不能按系统版本跨标识刷入,否则可能进入开机循环。
Q:如何进入全局挂载命名空间?
A:当前没有内建开关,可手动执行 nsenter -t 1 -m sh 获得全局 shell,也可在原命令前加 nsenter --mount=/proc/1/ns/mnt。
Q:模块导致开机异常怎么办?
A:开机时长按音量下键进入安全模式,临时屏蔽模块,再停用或移除异常插件。仍无法恢复时,用 fastboot 刷回此前备份的原厂 boot。